Korzystając z portalu Jaslo4u.pl wyrażasz zgodę na użytkowanie mechanizmu plików cookie. Mechanizm ten ma na celu zapewnienie prawidłowego funkcjonowania portalu Jaslo4u.pl. Korzystając ze strony akceptujesz Politykę Prywatności portalu Jasło4u.pl

Komunikat dotyczący wycieku danych pacjentów z systemu informatycznego

55

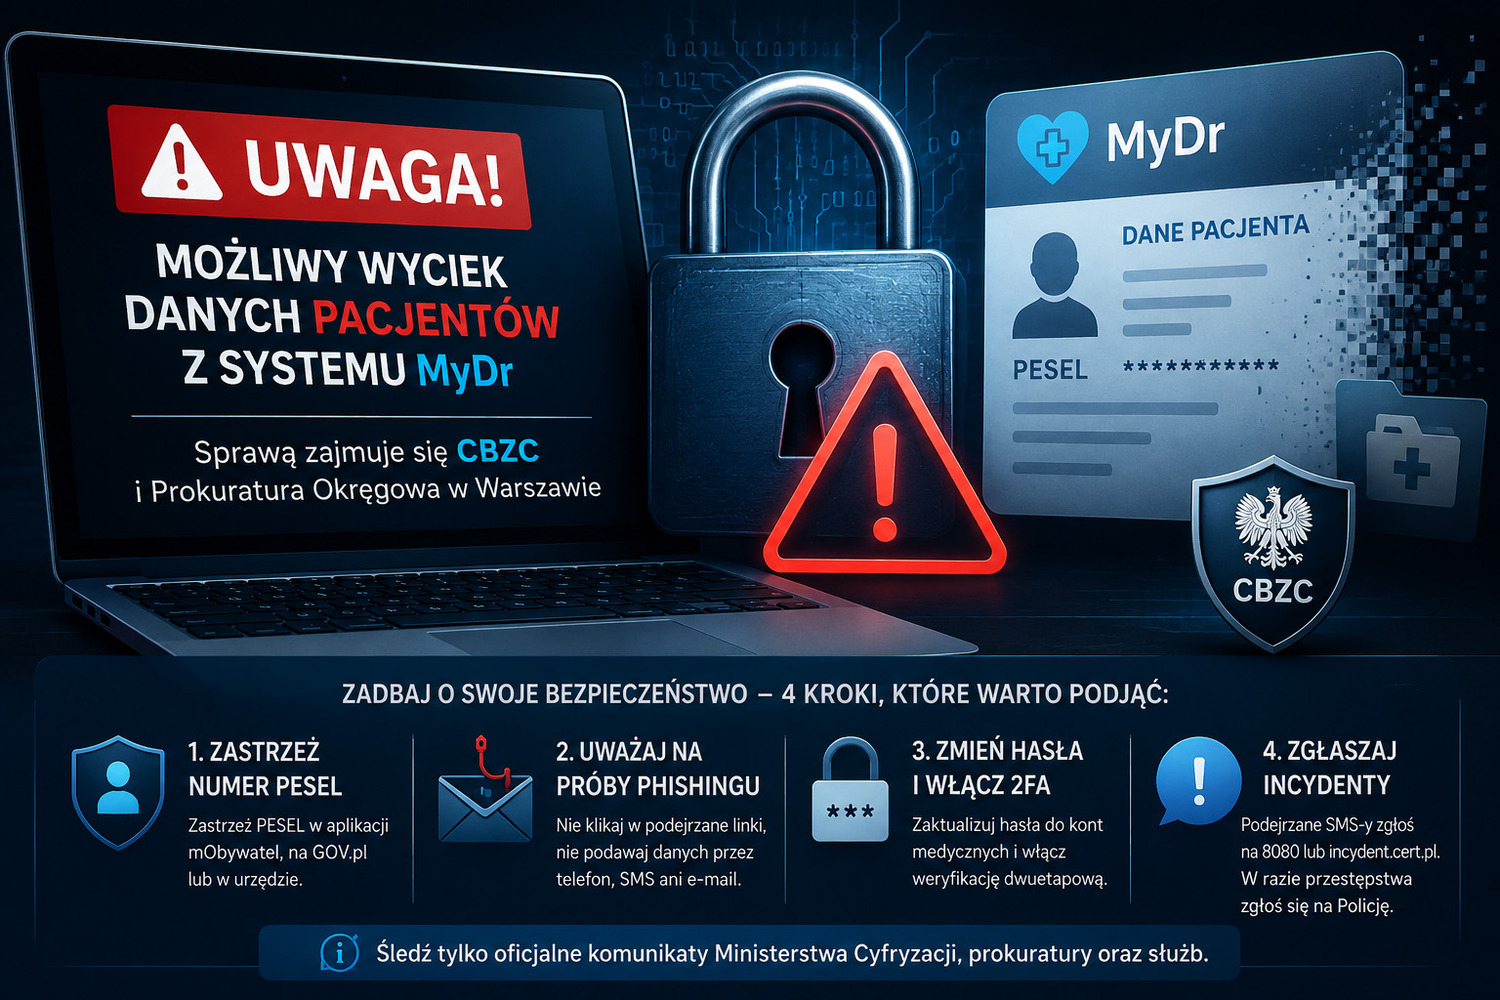
Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości prowadzą czynności pod nadzorem Prokuratury Okręgowej w Warszawie dot. uzyskania nieuprawnionego dostępu za pośrednictwem sieci Internet, do systemu informatycznego administrowanego przez firmę MyDr oraz przechowywanych na serwerach spółki informacji. W ramach prowadzonych działań, policjanci CBZC przeprowadzili szereg czynności służbowych, w tym dokonali kompleksowej analizy danych oraz ustalenia okoliczności i skali zdarzenia, zmierzających do ujawnienia osób lub osoby odpowiadającej za proceder.
__________ Fot. Zdjęcie ilustracyjne

Z uwagi na dobro postępowania oraz złożoność czynności prowadzonych przez CBZC, obecnie nie ujawniamy szczegółów śledztwa. Na tym etapie nie jest zasadnym publikowanie numerów PESEL pacjentów obsługiwanych przez system MyDr na stronie bezpiecznedane.gov.pl. Publikowanie takich danych mogłoby utrudnić prowadzone działania.

CBZC realizuje bowiem aktywne czynności, mające na celu maksymalne ograniczenie zakresu wycieku danych. O efektach działań będziemy informować opinię publiczną w najbliższym czasie.

Z uwagi na rzetelność przekazu zalecamy śledzenie tylko i wyłącznie oficjalnych informacji zawartych w komunikatach Ministerstwa Cyfryzacji, prokuratury oraz służb.

W związku z możliwym naruszeniem ochrony danych osobowych obejmującym dokumentację medyczną pacjentów, zalecamy wykonanie niezbędnych działań prewencyjnych. Szybka reakcja pozwala wyeliminować ryzyko nieuprawnionego wykorzystania tożsamości oraz wyłudzeń finansowych.

Każde naruszenie poufności danych osobowych, w tym medycznych, może zostać wykorzystane przez osoby, które będą chciały wykorzystać tę sytuację do popełnienia przestępstw.

W celu zabezpieczenia swoich praw oraz prawnie chronionych interesów, CBZC zawsze zaleca podjęcie kroków zmniejszających takie ryzyko. Do takich działań należą:

1. Zastrzeżenie numeru PESEL:

Najskuteczniejszą metodą ochrony przed nieuprawnionym zaciągnięciem zobowiązań finansowych (np. kredytów, pożyczek) jest natychmiastowe zastrzeżenie numeru PESEL. Operację można wykonać nieodpłatnie za pośrednictwem aplikacji mObywatel, serwisu GOV.pl lub w urzędzie.

2. Wzmożona czujność na próby phishingu:

Należy zachować szczególną ostrożność wobec przychodzących wiadomości SMS, e-mail oraz połączeń telefonicznych. Oszuści mogą podszywać się pod placówki medyczne, banki lub instytucje państwowe, powołując się na skradzione dane w celu wyłudzenia dodatkowych informacji lub danych dostępowych do kont.

3. Weryfikacja danych uwierzytelniających:

Szczególnie w przypadku korzystania z portali pacjenta lub internetowych kont medycznych, należy zweryfikować hasła dostępowe, a w sytuacji, gdy użytkownik posiada powielające się hasła do wielu usług - niezwłocznie je zmienić. Ponadto, CBZC zaleca włączenie weryfikacji dwuetapowej (2FA).

4. Zgłaszanie incydentów:

Wszelkie podejrzane wiadomości tekstowe należy przekazywać niezwłocznie do zespołu CERT Polska (pod bezpłatny numer 8080 lub poprzez stronę incydent.cert.pl). W przypadku stwierdzenia dokonania przestępstwa na szkodę obywatela, sprawę należy niezwłocznie zgłosić w najbliższej jednostce Policji.

CBZC

Reklama

Komentarze: 55

Dodaj komentarz Widok:
0
@ Marcin.
dnia 24.08.2026, 08:58 · Zgłoś
Dlatego nie korzystam z żadnych rządowych i innych aplikacji, ponieważ państwo rządzone przez pis a teraz po nie gwarantuje bezpieczeństwa!!!
Odpowiedz
2
@ Anonim556
dnia 23.08.2026, 07:15 · Zgłoś
[komentarz nie na temat]
Odpowiedz
-3
@ odzyskajmy niepodległość..
dnia 22.08.2026, 21:10 · Zgłoś
Grzegorz Braun
@GrzegorzBraun_

Najlepszym zabezpieczeniem przez „wyciekami” danych będzie zaniechanie zbierania ich - dlatego w @KoronyPolskiej opowiadamy się po prostu za przywróceniem

TAJEMNICY LEKARSKIEJ

- kwestionujemy celowość i prawowitość systemowego gromadzenia informacji o zdrowiu przez władze

https://x.com/GrzegorzBraun_/status/2087593983333597694
Odpowiedz
7
@ Info od AI
dnia 23.08.2026, 00:10 · Zgłoś
Nie musisz spłacać kredytu, jeśli ktoś zaciągnął go na Twoje dane bez Twojej wiedzy i zgody (np. w wyniku kradzieży tożsamości) lub gdy Twój małżonek wziął pożyczkę osobistą w trakcie trwania wspólnoty majątkowej bez Twojej akceptacji. W takich sytuacjach nie jesteś stroną umowy z bankiem.Kradzież tożsamości (oszustwo)Jeśli ktoś podszył się pod Ciebie i wziął pożyczkę na Twoje konto:To przestępstwo. Nie masz obowiązku spłaty.Złóż zawiadomienie o przestępstwie na policji lub w prokuraturze.Poinformuj bank lub firmę pożyczkową na piśmie, że to fałszywa umowa.
Odpowiedz
0
@ dragoness
dnia 23.08.2026, 11:15 · Zgłoś
Witamy w XIX wieku.
Odpowiedz
2
@ Konkluzja
dnia 24.08.2026, 18:46 · Zgłoś
Braunisci już są niepodlegli uczciwości, prawdzie, sumieniu i człowieczeństwu. Faszyzm to czyste zło
Odpowiedz
1
@ Stary Glina do dragoness
dnia 22.08.2026, 16:38 · Zgłoś
A co Pani na to Szanowna Pani?
Ja myślę, że to wina Putina, Trumpa, brunatnego Grzesia, PiSu i ogólnie prawej strony. A rząd nadal sprząta po PiS( tu gromki śmiech)
Odpowiedz
5
@ Dykta
dnia 22.08.2026, 17:13 · Zgłoś
Kolejny przykład na państwo z dykty i [...] made in [...] i uśmiechnięci.
Z czego się śmiejecie?
Z siebie się śmiejecie!
Odpowiedz
10
@ Dykta
dnia 22.08.2026, 17:14 · Zgłoś
Porażka i niemoc rządzących. Nie można im powierzyć nawet kun.dla na sznurku.
Nie upilnują.
Odpowiedz
5
@ Następna
dnia 22.08.2026, 17:21 · Zgłoś
Następna w kolejce wpadka to będą dane firm i przedsiębiorców oraz faktur z systemu
KSEF. To tykający niewypał na dużą większą skalę. Podobno cały system jest w obcych, zagranicznych rękach, bez żadnej gwarancji i zabezpieczeń odnośnie danych, a chodzi o cały obrót gospodarki.
To dopiero początek beztroskiego rządzenia.
Odpowiedz
-7
@ dragoness
dnia 22.08.2026, 17:36 · Zgłoś
Ja nic na to. Dane wyciekły z prywatnej firmy, a nie z rządowego systemu.
Odpowiedz
3
@ Orientacja
dnia 22.08.2026, 19:17 · Zgłoś
Lewa orientacja zawsze potrafi odwrócić kota ogonem (turn something around” „twist the facts” "wag the dog" - może w tym języku trafi).
Nawet gdy fakty są oczywiste i jednoznaczne - winien będzie prywaciarz (prywatna firma), PIS, chrześcijanie, a w szczególności katolicy.
Rządzący będą ofiarami spisku, nietolerancji, cie,mno,ty i zabobonów suwerena itp. itd. ale na pewno nie ofiarami własnej niekompetencji i nieudacznictwa. Winne jest zawsze otoczenie, które nie dorosło do wielkości oraz wizjonerskiej, wodzowskiej roli rządzących niosących
"kaganek". Tylko, że to kaganek lewego pochodzenia, trącący zapachem zgnil.izny moralnej i upadku tysiącletniej cywilizacji chrześcijańskiej. Co w zamian? Pustka, niczym w czarnej d. ziurze.
Odpowiedz
-10
@ dragoness
dnia 22.08.2026, 20:00 · Zgłoś
Słowotok nie zmieni faktu, że portal Znany Lekarz i jego podmioty obsługiwała logistycznie prywatna firma My Dr i to ją zhakowano. No ale oczadziali fanatycy stwierdzą że to wina rządu. Proste.
Odpowiedz
9
@ strona wuwuwu
dnia 22.08.2026, 20:43 · Zgłoś
Pierwsze podejście do systemu było już w 2024 roku.
Odpowiedz
9
@ !!) - [...]
dnia 22.08.2026, 21:05 · Zgłoś
@ strona wuwuwu
dnia 22.08.2026, 20:43 · Zgłoś
Pierwsze podejście do systemu było już w 2024 roku.

‼️‼️

===
Incydent z marca 2024Między 18 a 27 marca 2024 doszło do osobnego zdarzenia:

Nieuprawniona osoba przełamała zabezpieczenia sieci jednego z centrów medycznych.

Za pośrednictwem kont legalnych placówek korzystających z systemu MyDr zaimplementowano skrypt, który masowo odpytywał system eWUŚ (Elektroniczna Weryfikacja Uprawnień Świadczeniobiorców NFZ).

Skierowano ok. 18 mln zapytań.

Uzyskano dane ponad 13 mln osób (według prokuratury; w niektórych doniesieniach pojawiała się wyższa liczba ok. 18,8 mln): imię, nazwisko, numer PESEL oraz informacja o prawie do ubezpieczenia zdrowotnego (lub jego braku).
Odpowiedz
6
@ Stary Glina do dragoness
dnia 22.08.2026, 23:05 · Zgłoś
Hm, no to fajną prywatną firmę zaangażował Rząd proszę Pani !
Odpowiedz
3
@ Stary Glina do dragoness
dnia 22.08.2026, 23:09 · Zgłoś
No tak proszę Pani!
Słowo klucz - ,,słowotok” i wszystko jasne !
Odpowiedz
2
@ dragoness
dnia 23.08.2026, 11:19 · Zgłoś
No. Pisowski :-D Firma MyDr została założona w 2017 roku i od tamtego czasu, jako dostawca oprogramowania dla gabinetów oraz przychodni, przetwarza i gromadzi dane pacjentów wprowadzane przez placówki medyczne. System zaczął funkcjonować i gromadzić cyfrową dokumentację medyczną po uruchomieniu platformy w 2017 roku. MyDr nie jest samodzielnym administratorem danych pacjentów, a jedynie podmiotem przetwarzającym. Faktycznymi administratorami danych są konkretne przychodnie i gabinety lekarskie z nich korzystające. Według ustaleń w sprawach dotyczących naruszeń bezpieczeństwa, system gromadził dane, które objęły m.in. zdarzenia z 2024 roku i lat wcześniejszych.
I tak, staruszku; oczywiście że słowotok, mający przykryć totalną niewiedzę i końskie klapki na oczach.
Odpowiedz
2
@ Stary Glina do dragoness
dnia 23.08.2026, 13:54 · Zgłoś
Czyli Kto zawinił proszę Pani? Bo z Pani wywodu wynika, że nie Rząd, nawet nie minister! No to Kto ja się pytam???!!!
Kto zawinił???!!!
Odpowiedz
-1
@ dragoness
dnia 23.08.2026, 15:01 · Zgłoś
Współczuję ograniczeń, ale powtórzę. Prywatna firma i jej informatycy.
Odpowiedz
0
@ Stary Glina do dragoness
dnia 23.08.2026, 17:03 · Zgłoś
No to ja też powtórzę - ,, fajną" firmę zatrudniono - to raz
A dwa -,, informatycy" pisze Pani?
No to bacząc na sytuację polityczną ja bym poszedł w kierunku ustalenia czy i na czyje zlecenie/polecenie działali Ci ,, informatycy"
Proszę nie współczuć,,ograniczeń" bo pedagogowi niekoniecznie ale Staremu Glinie takie pytania pojawiają się w głowie niejako automatycznie. Pozdrawiam
Odpowiedz
3
@ Do dykta
dnia 23.08.2026, 20:33 · Zgłoś
Ja wam Tuska nie wybierałem jakie państwo takie służby
Odpowiedz
4
@ dragoness
dnia 23.08.2026, 20:45 · Zgłoś
zatrudniono? już nie rząd tuska :-d
Odpowiedz
1
@ Stary Glina do dragoness
dnia 23.08.2026, 21:58 · Zgłoś
Ale rządzi Pan Tusk premier i On może dokonać zmian na lepsze proszę Pani
Odpowiedz
-15
@ Aaa
dnia 22.08.2026, 15:27 · Zgłoś
A gdyby rządziło PiS z Konfederacją to nie było by hackerów, oszustów, kredytów online, niczego by nie było i byłoby najlepiej.
Odpowiedz
12
@ Scooby Doo
dnia 22.08.2026, 15:33 · Zgłoś
Czyli co wina PIS-u i Konfederacji tak ?

Co za [...] !!!
Odpowiedz
0
@ Scooby
dnia 22.08.2026, 15:38 · Zgłoś
[komentarz nie na temat]
Odpowiedz
12
@ Scooby Doo
dnia 22.08.2026, 15:25 · Zgłoś
Panie Donaldzie Tusk

Nie będę niczego robił.
Nie brałem nigdy żadnego kredytu i żadnej pożyczki.

Jak po tym wycieku danych ktoś zaciągnie na mnie kredyt czy pożyczkę to ja nie będę tego spłacał.
Ja osobiście nie brałem i nigdy brał nie będę żadnego kredytu i żadnej pożyczki.

To pański rząd panie Tusk jest winny tej sytuacji i teraz to Wy to odkręcajcie.
Jak to zrobicie to mnie to nie obchodzi.

Ja nie będę niczego robił...
Odpowiedz
-7
@ Rokoko
dnia 22.08.2026, 18:41 · Zgłoś
Przecież to prywatna firma, co ma do tego Tusk i wszyscy rządzący?
Odpowiedz
-9
@ dragoness
dnia 22.08.2026, 20:01 · Zgłoś
Nic do tego nie ma, ale przecież do betonu nie dotrze.
Odpowiedz
7
@ Mariusz
dnia 22.08.2026, 21:02 · Zgłoś
Jak to nic do tego nie ma ministerstwo cyfryzacji odpowiada za panstwowy system bezpieczenstwa placowki medyczne powinny byc szczegolnie chronione . Niestety usmiechnietej pseudo oswieconej elicie ich panowie mogli by [...] na lby oni i tak beda zadowoleni
Odpowiedz
6
@ Stary Glina do dragoness
dnia 23.08.2026, 00:08 · Zgłoś
Jeżeli świadomość tego, że rządzą Nami ignoranci lub jurgieltnicy nazywa Pani ,,betonem” to tak proszę Pani, jestem betonem !!!
Odpowiedz
-3
@ dragoness
dnia 23.08.2026, 11:22 · Zgłoś
Wyjątkowym betonem i fanatykiem, lubującym się w braunizmach. Przykre.
A pan Mariusz tradycyjnie zapomina że z godnie z prawami wolnego rynku, My Dr to firma prywatna i państwo NIC do niej nie ma.
Odpowiedz
0
@ Stary Glina do dragoness
dnia 23.08.2026, 13:58 · Zgłoś
,, Państwo nic do niej nie ma"
Pod rządami tej kamaryli Państwo,,ma" coś do Tych do których chce mieć a do innych,,nic nie ma" Szanowna Alfo i Gameto!!!
A betonu i fanatyzmu niech Pani poszuka u siebie Szanowna ksenofilko i ojkofobiczko!!!
Odpowiedz
0
@ dragoness
dnia 23.08.2026, 15:08 · Zgłoś
Ot i mamy. Wysyp braunizmów w braku argumentów. Jednym słowem odpowiednik tupania nóżkami i piszczenia, gdy coś idzie nie po naszej myśli. Na szczęście mam lata doświadczenia w radzeniu sobie z takim zachowaniem. Z politowaniem ignoruję.
Odpowiedz
-3
@ Stary Glina do dragoness
dnia 23.08.2026, 17:08 · Zgłoś
Przyjmuję ignorancję jednakże odpowiem na jeden wątek -,, odpowiednik tupania..." i dalej -,,... nie po naszej myśli"
Dziękuję za to, że pewnie przypadkiem ale przyznała Pani, że Pani ideowi faworyci tak właśnie ,, rozumieją" i ,, okazują" demokratyczny lajf stajl. Jeszcze raz pozdrawiam
Odpowiedz
0
@ dragoness
dnia 23.08.2026, 20:47 · Zgłoś
Odwracanie kota ogonem to też charakterystyczne dla betonu. "mów, że nie twoja ręka" :-D
Odpowiedz
-1
@ Stary Glina do dragoness
dnia 23.08.2026, 21:59 · Zgłoś
Akurat odwracanie kota ogonem albo jak ja to określam ,, odbijanie piłeczki" to Pani domena proszę Pani!!!
Odpowiedz
-1
@ Wujek Dobra Rada
dnia 24.08.2026, 10:51 · Zgłoś
Dla Starego Gliny:
"Nie dyskutuj z id ,,, ką,
Najpierw sprowadzi do swojego poziomu,
a potem pokona doświadczeniem"
To znany aforyzm przypisywany Markowi Twainowi. Ostrzega on przed wchodzeniem w bezcelowe spory z osobami, które nie chcą słuchać argumentów.
Sens i znaczenie:
Kłótnia na niskim poziomie zmusza do porzucenia merytorycznych argumentów.
Przewaga rywalki:
W takiej konfrontacji osoba bezmyślna czuje się pewnie i wygrywa dzięki rutynie.
Strata energii:
Czas poświęcony na taki spór nie przynosi żadnych korzyści.
Odpowiedz
0
@ Po angielsku
dnia 24.08.2026, 10:58 · Zgłoś
Po angielsku to zdanie brzmi: "Never argue with an i,,,t. They will drag you [...] to their level and beat you with experience." (często zamiennie używa się też słowa fool lub stupid people)
Odpowiedz
2
@ dragoness
dnia 24.08.2026, 12:22 · Zgłoś
Wujaszku, odpuść sobie suchary. Dajcie sobie z gliną dziubka i cieszcie się ze złudnej przewagi. Niezmiennie twierdzę, że zawiniła firma, państwo doradza co zrobić, aby zminimalizować ewentualne straty, ale stado reaguje jedynie na hasło "Wina Tuska". EOT.
Odpowiedz
13
@ Anonim58843
dnia 22.08.2026, 15:22 · Zgłoś
2 lata temu tez wyciekło 18 milionów danych i kto wiedział?
Wszystko ukrywaja przed społeczeństwem.
Chwala sie ze wydają na wojsko ASTONOMICZNE SUMY!!
A prawda jest taka ze w tym półroczu z 85 miliardów które miał wydać MON na uzbrojenie wojska Polskie wydano tylko 11 miliardów?
Pytanie gdzie są 74 MILIARDY które nie zostały wydane na wojsko?
A kłamcy z PO PSL SLD mówia ze podwajaja wydatki na wojsko ?
A sprzet widać ten który zakupują?

A deficyt po poł roku 147 miliardów i juz zaczynają zamykać szpitale
Rząd N.i.e.m.ca ma KPO SETKI miliardów zaczeli dostawać miliony z SAFE boja sie brać ale biorą?

Dług przekroczył 2 biliony 200 miliardów w 3 lata zadłuzyli Polaków na 1.5 miliarda i co miesiąc płacimy prawie 2 miliardy odsetek
Za 2 miliardy przekopano Mierzeje wislaną i za 1 miliard wydrązono tunel pod Swinią.

To zapytam co ten rząd buduje strategicznego dla Polki Polaków?
Odpowiedz
21
@ Hahaha
dnia 22.08.2026, 15:09 · Zgłoś
Czyli w Polsce, gdy oszuści fałszują dane i bank nie dokona odpowiedniej weryfikacji to oszukany ma problem i spłaca kredyt udzielony na podstawie oszustwa, nawet nie wiedząc o nim? Taaaak??? Raj dla przestępców, koszmar dla uczciwych.
Odpowiedz
15
@ Anonim9485
dnia 22.08.2026, 16:30 · Zgłoś
Zeby ukraść tyle danych potrzeba dłuzszą chwile podobno 19 milionów danych zajmu ileś tam miejsca podobno potrzebowali 15 TB?
1 TB to 1000 gigabajtów!!! ile potrzebowali czasu gzie były słuzby podległe ministrowi cyfryzacji?
Polacy rządzą nami dyletanci którzy potrafia zatrudnic profesor i sie chwali ze to najwybitniejsza osoba w Polsce a miesiąc pózniej okazuje sie ze ta osoba napisała raport korzystają z AI?? I otrzymał od rządu 200 tys zł za ten raport?

I tak jest ze wszystkim w tym rządzie tylko potrafią okradac Polaków na setki milionów a jak stracą wodzę okaze sie ze na miliardy okradali Polaków i niszczyli Polskę.
Odpowiedz
10
@ KOMENTARZ
dnia 22.08.2026, 15:08 · Zgłoś
"1. Zastrzeżenie numeru PESEL:

Najskuteczniejszą metodą ochrony przed nieuprawnionym zaciągnięciem zobowiązań finansowych (np. kredytów, pożyczek) jest natychmiastowe zastrzeżenie numeru PESEL. Operację można wykonać nieodpłatnie za pośrednictwem aplikacji mObywatel, serwisu GOV.pl lub w urzędzie."

<<<>>>

To banki oraz inne instytucje finansowe niech teraz martwią się o to żeby nie udzielać kredytów i pożyczek fałszywym osobom na wykradzione dane osobowe innych osób.

To teraz ludzie mają żyć w strachu że oszuści zaciągną na nich kredyty i pożyczki ?

Tutaj to państwo polskie ponosi winę a nie szary człowiek w tym kraju i teraz to państwo polskie ma zabezpieczyć ludzi przed oszustami...

19 mln Polaków ma teraz iść do urzędu zastrzec swój PESEL ?
Odpowiedz
20
@ KOMENTARZ
dnia 22.08.2026, 15:15 · Zgłoś
Po tym wycieku rząd Tuska powinien wydać polecenie żeby nie udzielać żądnych kredytów oraz żądnych pożyczek bez osobistej wizyty w placówkach finansowych i bez złożenia odręcznego podpisu w obecności pracownika danej instytucji finansowej ...

Powinno się natychmiast zablokować kredyty i pożyczki online ...

To takie trudne panie Tusk ?

Ale Wy chcecie wszystko zrzucić na szarego człowieka...
Odpowiedz
14
@ Hahaha
dnia 22.08.2026, 15:20 · Zgłoś
Można by rzec, że rząd, bank i przestępca mają się dobrze. Obywatel, ofiara przestępstwa źle. Teraz wszystkie babcie i dziadkowie na lekcje informatyki do przestępców, żeby umieć się przed nimi bronić. A w innych krajach to przestępca jest wrogiem państwa, nie uczciwy człowiek. Bantu state
Odpowiedz
6
@ Mariusz
dnia 22.08.2026, 17:10 · Zgłoś
Tak samo nie zamierzam nic zastrzegac panstwo z dykty, apeluje do wszystkich bankow o czujnosc i dokladne weryfikowanie wnioskow o pozyczke. Prawo w Polsce nie przewiduje splacania zobowiazan ktore dana osoba nie zaciagnela.
Odpowiedz
0
@ dragoness
dnia 23.08.2026, 11:24 · Zgłoś
Zgodnie ze słowami pańskiego idola "Chcącemu nie dzieje się krzywda".
Odpowiedz
1
@ Mariusz
dnia 23.08.2026, 12:09 · Zgłoś
niestety najgorsze co moglo sie stac dla nas to minister cyfryzacji z lewicy wiec nic dziwnego ze dzieje sie jak sie dzieje, mam apel do wszystkich normalnych ludzi , przetrwajmy jeszcze rok z hakiem i pogonimy ten nieudolny rzad i bedzie dobrze zaden sondaz nie daje utrzymania wladzy tym [...] i to sie juz nie zmieni pogonimy ich raz na zawsze.
Odpowiedz
0
@ dragoness
dnia 23.08.2026, 13:15 · Zgłoś
Dalej nie dociera, że to prywatna firma? Tak śpieszno brunatnym do koryta? Niedoczekanie...
Odpowiedz
0
@ Stary Glina do Mariusza
dnia 23.08.2026, 14:00 · Zgłoś
amen!!! amen!!! amen!!!
Odpowiedz
1
@ Miejsce
dnia 23.08.2026, 15:44 · Zgłoś
Miejsce lewych jest na Saharze, gdzie po ktrótkim czasie braknie piasku w efekcie ich rządów - ale wnien temu będzie PIS, katolicy i prywatna firma.
Odpowiedz
1
@ dragoness
dnia 23.08.2026, 20:48 · Zgłoś
Ależ skąd, oczywiście że wina Tuska, nawet jeśli firma zaczęła działalność w rozkwicie rządów PiS.
Odpowiedz
-1
@ Stary Glina do dragoness
dnia 23.08.2026, 22:00 · Zgłoś
Ale teraz rządzi Pan Tusk premier i On może dokonać zmian proszę Pani
Odpowiedz
Dodaj komentarz
Piszesz jako:

Jaslo4u.pl nie ponosi odpowiedzialności za treść powyższych komentarzy. Użytkownik ponosi odpowiedzialność za treść komentarzy zgodnie z Polskim Prawem. Redakcja zastrzega sobie prawo usuwania i redagowania komentarzy niezgodnych z regulaminem.